
防火墙|被吹爆的云原生,终于被锤爆了( 三 )
来看看「
云铠
」具体是怎么用吧
打铁先要自身硬
要保护云原生环境
首先自己也得是云原生架构
↓
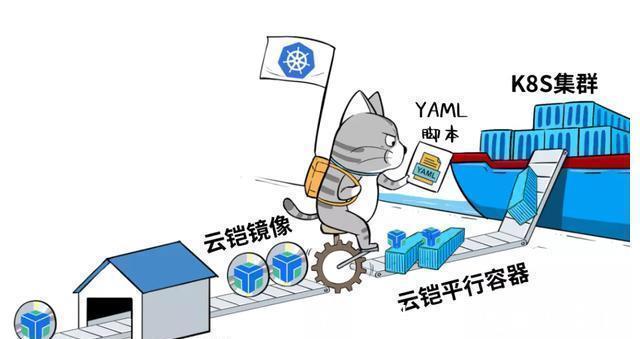
云铠其实是个“两件套”
1、被封装成容器镜像的“铠甲本体”
2、用YAML脚本写成的“用甲手册”
在实际的云原生部署环境中
K8S平台会根据YAML脚本指示
从镜像仓库,拉取云铠镜像
然后把云铠作为“
平行容器
”
部署到工作节点上
↓
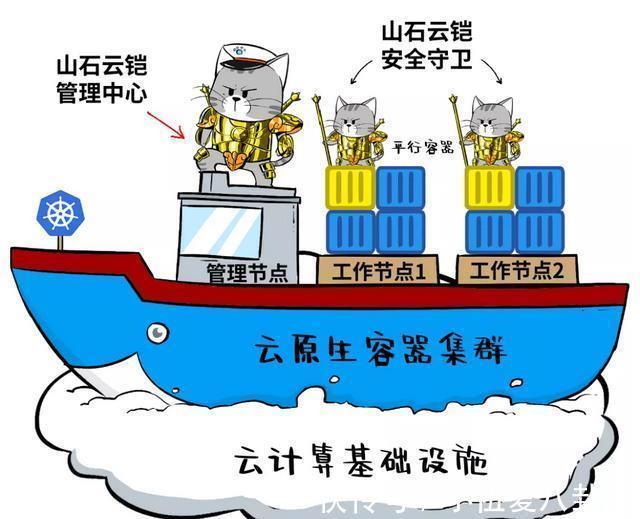
作为“平行容器”
云铠可以按需扩展
具备了弹性伸缩的防护能力
无论工作节点部署到哪里
云铠都能如影随形,收放自如
↓
部署完成后
云铠就可以全面保护「容器运行时」
我们来看几个重点功能
首先
云铠对所有的云原生家底儿
进行全面
资产梳理和配置检查
镜像、应用、网络、集群分类梳理
并对资产数据的变化提供秒级同步
↓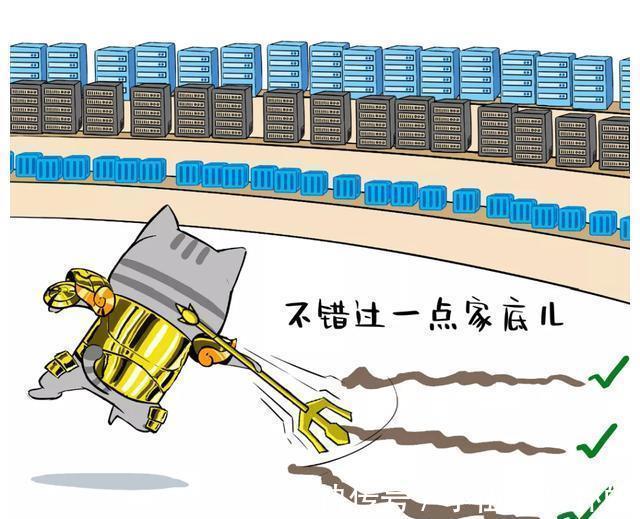
云原生环境资产梳理,是安全保障的基础,云铠基于K8S来重组和管理资产分组,并可以全量和实时增量进行同步,追踪资产变化动态调整防控对象。
第二
云铠提供容器
业务互访关系画像
服务依赖、流量趋势、互访关系、异常告警
全部一目了然
↓
协助云原生运维人员看清云内流量,了解服务依赖关系,为业务轨迹追溯和审计、运维质量保障、安全事件溯源提供第一手资料。
第三
云铠提供容器间
微隔离防护
兼容容器平台各种CNI网络模型
并实时监测容器运行时行为
(进程、网络服务、文件系统访问、系统指令调用等等)
↓
为容器业务提供东西和南北向网络防火墙,隔离病毒和木马扩散,并实时监控容器在运行过程中的动态行为,基于行为建模,对异常调用进行监测分析和控制(私开端口、挂马、挖矿、容器逃逸……)。
当然
云铠也没有忽视前期“
埋雷
”隐患
预置了强大的镜像漏扫功能
既支持对镜像仓库的漏扫
也支持扫描宿主机内的镜像
从而防患于未然
↓
支持Harbor等主流镜像仓库,支持对有更新的镜像自动扫描,同时可控制任务数量或仅扫描活跃镜像,节省网络资源
【 防火墙|被吹爆的云原生,终于被锤爆了】在部署实战中
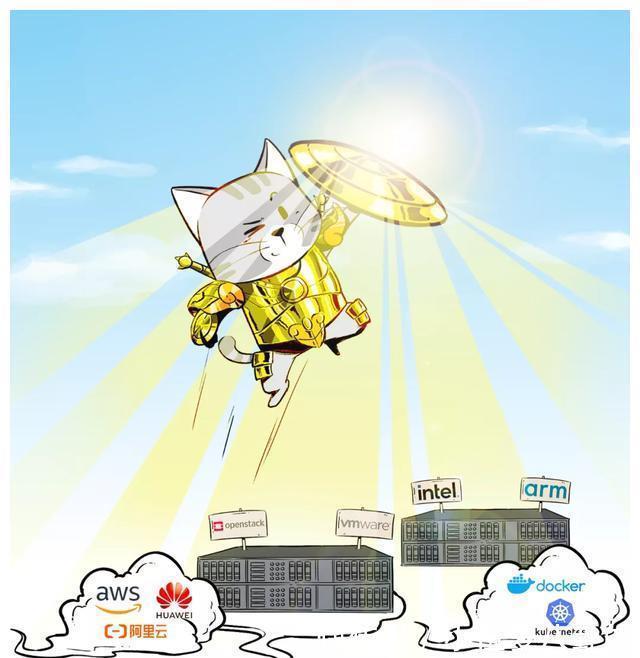
山石云铠可适用于多种云原生场景
公有云/容器云/私有云/裸金属/异构平台
……
云原生时代,我们见证了各种红利
却又时时担心被“锤爆”
山石云铠
帮你守护云原生的”小宇宙“
- 恒大|中国恒大回应被清盘呈请:极力反对 预期不影响重组计划
- 潘博文|腾讯QQ回应用户号码被盗:目前受影响范围已得到控制
- 为何人类科技几乎停滞?谁影响了人类发展?又被科学家猜对了?
- 疑似iQOO 10系列渲染图被曝:背部拼接设计辨识度拉满
- 飞行器|马斯克的电动飞行器,被瑞典的一家科技初创公司首发
- 罗斯威尔坠毁了3架UFO?逆向工程研究早已开始,外星技术已被掌握
- 地心世界存在吗?多个地下隧道被发现,地下或存在高级文明(上)
- 南极洲第二入口被发现?谷歌人为掩盖地点,真有秘密基地?(上)
- QQ 账号大规模被盗,官方回应来了!
- 大批QQ账号被盗,腾讯紧急回应