
防火墙|被吹爆的云原生,终于被锤爆了( 二 )
传统IT架构
下呼风唤雨
面对
云原生环境
,却有点水土不服
防火墙也好,WAF也好,漏扫/杀软也好
要么
,只能隔靴搔痒,查不了这么细
比如对云原生环境的
东西流量
不感冒
或者对
代码级缺陷
无从下手
↓
要么
就是“体型”太重,侵入式部署
容器扛不动,威胁没防住
系统不堪重负,影响正常业务体验
↓
传统安全产品“水土不服”
这一点都不奇怪
来看看CNCF的云原生安全体系
或许就更容易搞清缘由
(CNCF:The4C'sofCloudNativeSecurity)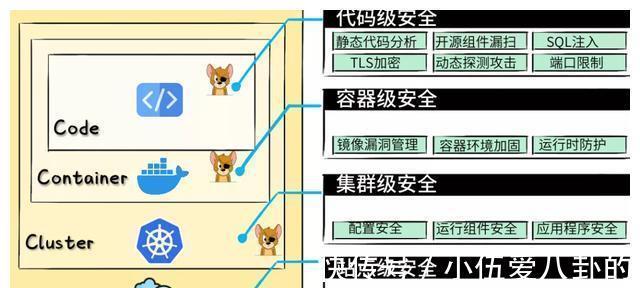
CNCF这张图的描述
跟Gartner的研究结论异曲同工
从内到外,4个“C”
每一层都危机重重
攻击面这么大,链条这么长
每一层对安全能力的要求都不同
不是“懂王”的话,根本搞不定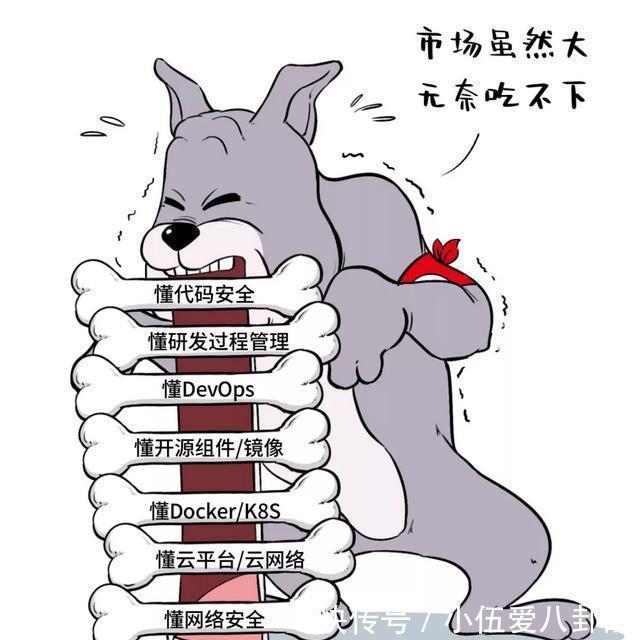
因此,市面上能提供相关产品和服务的
大部分都是有“
云原生基因
”的公司
一类
是新兴云原生安全创业公司
他们往往在一两个层面扎得很深
比如提供代码安全、DevSecOps、镜像漏扫…
或者打包在CWPP、CSPM之类的方案里
↓
另一类
,
则是主流云计算大厂
他们提供内建的云平台级安全服务
再结合云市场中的生态伙伴产品
从外层向内层延伸,逐步完善防御链条
↓
当然,还有第三类
↓
那就是少数“
不服气
”的传统安全企业
他们早早看到了云计算大趋势
开始密集“操作”,实现
安全+云
的跨界
这其中,最典型的
当属山石网科
曾经,国外防火墙我只服PAN
而国内防火墙,我只服山石网科
无论性能、功能、颜值
山石的“墙”都是响当当
作为传统安全领域的老司机
山石网科的“云转型”战略
非常前瞻和坚决
从2013年开始,山石就杀入云赛道
陆续推出一系列云安全产品
构筑起云时代的“
安全全家桶
”
↓
面对云原生安全的一系列新挑战
山石正式发布「云铠」
主攻
容器安全
领域
为“脆弱”的容器,穿上“圣衣”
再也不怕被“锤爆”
前面我们讲过
围绕云原生的攻击面很大
但真正造成破坏性影响的
往往都在「运行时」环节
代码缺陷、镜像漏洞只是埋了雷
最终引爆,还是在生产运行环境下
↓
so
山石云铠
一下子就抓住了要害
【容器运行时防护】
↓
- 恒大|中国恒大回应被清盘呈请:极力反对 预期不影响重组计划
- 潘博文|腾讯QQ回应用户号码被盗:目前受影响范围已得到控制
- 为何人类科技几乎停滞?谁影响了人类发展?又被科学家猜对了?
- 疑似iQOO 10系列渲染图被曝:背部拼接设计辨识度拉满
- 飞行器|马斯克的电动飞行器,被瑞典的一家科技初创公司首发
- 罗斯威尔坠毁了3架UFO?逆向工程研究早已开始,外星技术已被掌握
- 地心世界存在吗?多个地下隧道被发现,地下或存在高级文明(上)
- 南极洲第二入口被发现?谷歌人为掩盖地点,真有秘密基地?(上)
- QQ 账号大规模被盗,官方回应来了!
- 大批QQ账号被盗,腾讯紧急回应