
防火墙|被吹爆的云原生,终于被锤爆了
最近两年,云原生的概念
简直快被“
吹爆
”了
仿佛大家不整点儿云原生
这云就算白上了
但有个
不容忽视
的事实是
我们上云原生的步伐
轰轰烈烈
却对云原生带来的新威胁
所知甚少
稍不留神,我们的新IT底座
就会被“
锤爆
”
为什么会被锤爆?
作为云原生的技术底座
容器是云上“最小”算力单元
其小快灵的特点,深受追捧
可是容器虽小,隐患却大呀
都有哪些隐患呢?
Gartner的报告针对容器全生命周期
进行了
攻击面
分析
竟然有十几个环节存在安全隐患
↓
想不到吧,不光攻击面增大了
攻击的时间窗口也延长了
因为,云原生不仅改变了软件支撑架构
更改变了软件的开发和部署模式
所以,从
软件被开发
那一刻
安全威胁就如影随形了
↓
DevOps、CI/CD什么的,确实很棒
但也让安全隐患有了更多机会钻空子
因此,这第一波“弹坑”
就藏在开发、封装阶段
↓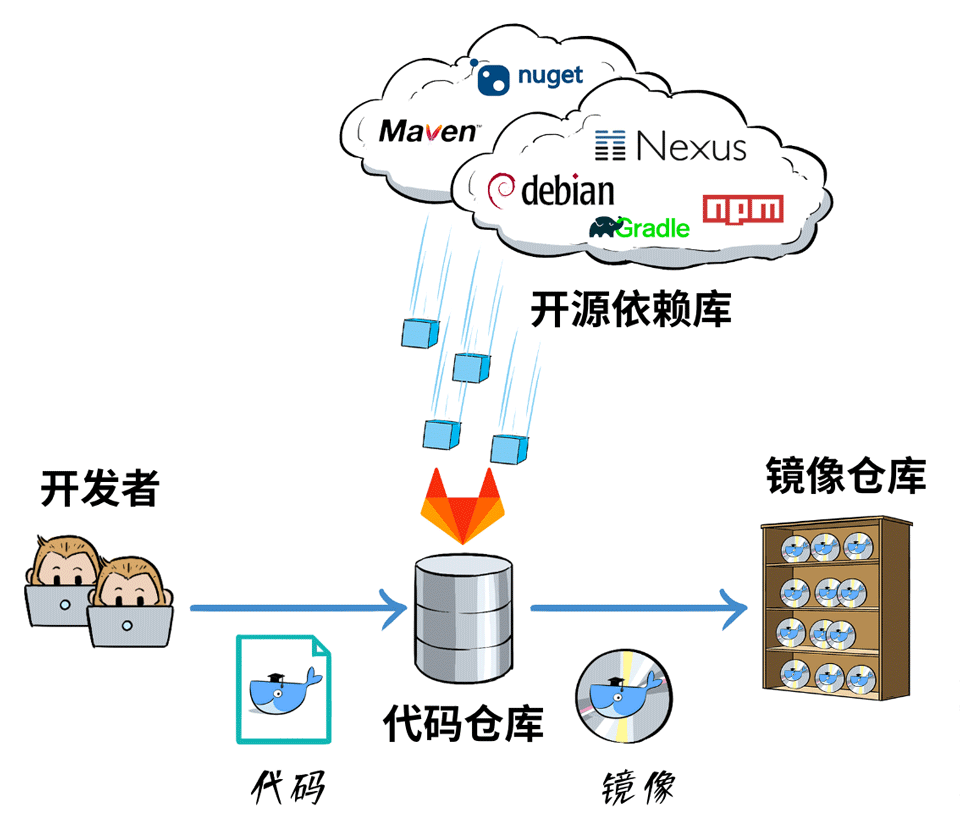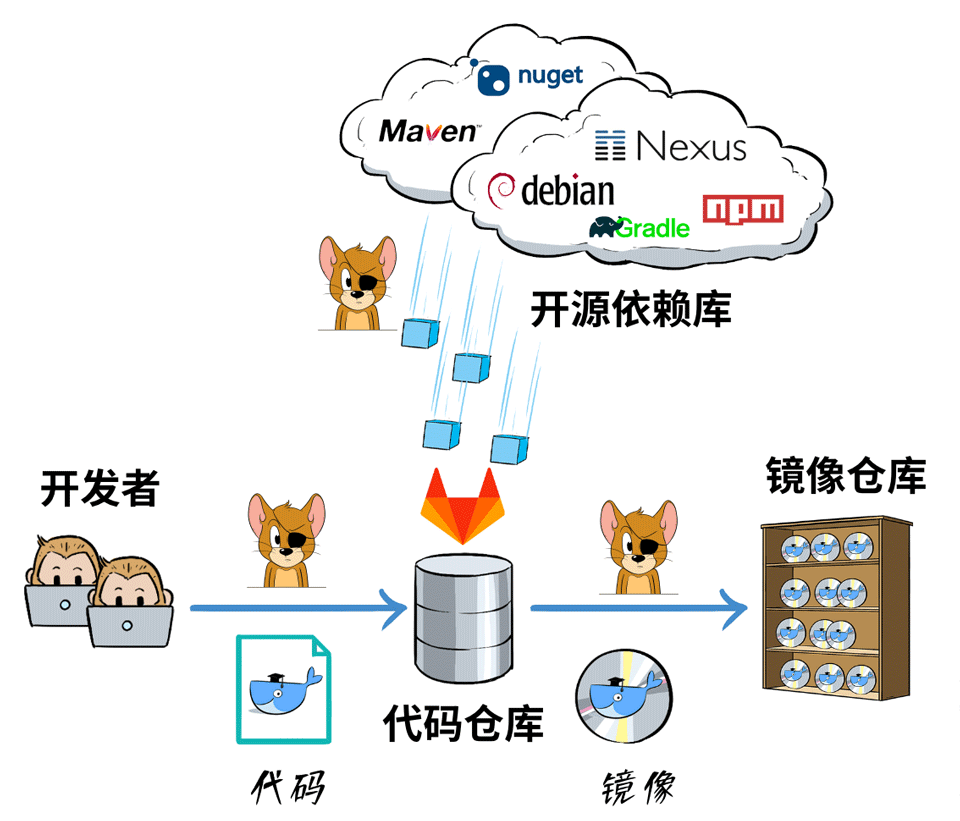
无论是
代码生产、镜像打包
环节
还是第三方
依赖文件下载
环节
都可能“
夹带私货
”,暗藏漏洞和风险
第二波“弹坑”
是在镜像管理环节
↓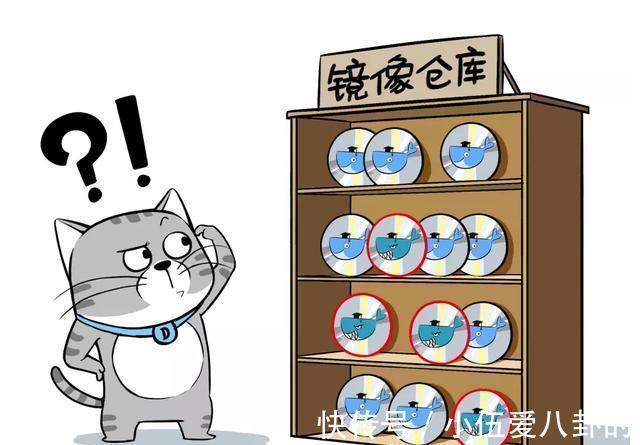
不管是采用公有镜像仓库
还是自建私有仓库
都免不了“藏污纳垢”,混入
问题
镜像
据统计,容器镜像的
漏洞扫描通过率
只有48%
↓
这就意味着,大量
问题镜像
被应用到用户的生产环境
还没上线就已经险象环生
然鹅,更大的威胁在后面
前两关虽然埋了不少雷
但业务没上线,黑客也算攻击无门
↓
接下来,云原生业务部署上线
进入「运行时」环节
真正致命的威胁开始了
↓
前面埋下的后门/漏洞/不规范配置
都会在此时一股脑爆发出来
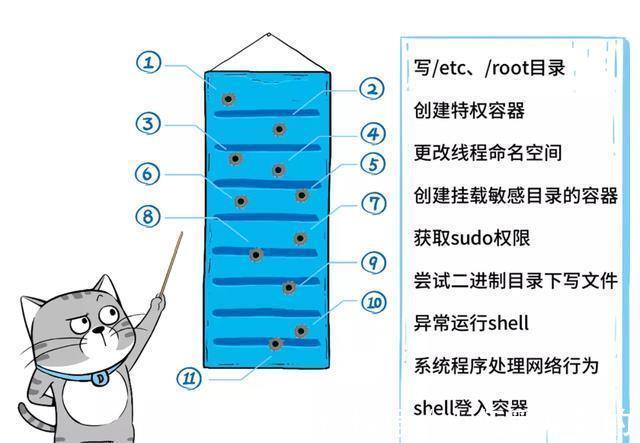
而运行时本身,又面临各种新攻击
粗粗数一下弹坑,可谓枪枪致命
↓
除了这些“不法操作”
容器环境还有先天“发育不良”
比如容器网络是个
大二层
实例之间可以随便互访
安全威胁很容易实现“横移”
↓
既然云原生环境这么凶险
各安全大厂还不喜大普奔
速速拿出看家本领严防死守?
您说对了
大家的确都关注到这块需求
遗憾的是
传统安全的几大金刚
在
- 恒大|中国恒大回应被清盘呈请:极力反对 预期不影响重组计划
- 潘博文|腾讯QQ回应用户号码被盗:目前受影响范围已得到控制
- 为何人类科技几乎停滞?谁影响了人类发展?又被科学家猜对了?
- 疑似iQOO 10系列渲染图被曝:背部拼接设计辨识度拉满
- 飞行器|马斯克的电动飞行器,被瑞典的一家科技初创公司首发
- 罗斯威尔坠毁了3架UFO?逆向工程研究早已开始,外星技术已被掌握
- 地心世界存在吗?多个地下隧道被发现,地下或存在高级文明(上)
- 南极洲第二入口被发现?谷歌人为掩盖地点,真有秘密基地?(上)
- QQ 账号大规模被盗,官方回应来了!
- 大批QQ账号被盗,腾讯紧急回应