
自动化|安全运营能力成熟度模型(SOMM)
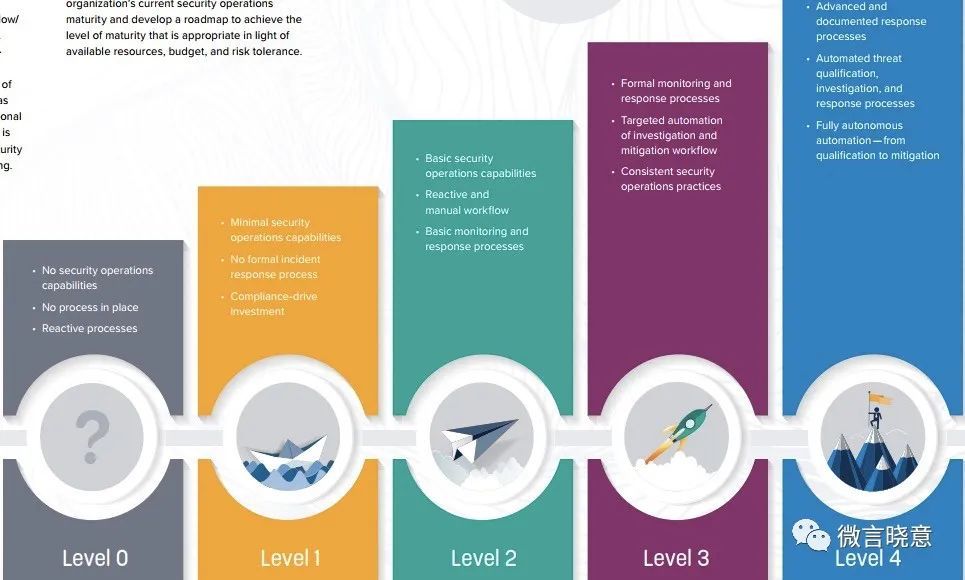
安全运营中心(SOC)不管是只有两到三人的虚拟团队 , 还是配备了7X24小时的全天候运营团队 , 评估安全运营能力都将有助于提升安全威胁的检测时间(MTTD)和相应时间 。为此安全厂商LogRhythm开发了安全运营成熟度模型(SOMM) , 该模型阐述了如何测量安全运营的有效性 , 帮助企业了解并改进安全运营水平 , 最终提高对安全威胁的应对能力 。
安全运营成熟度有五个级别 , 每个级别都建立在先前的基础上 , 通过改进技术和流程的能力 , 提供安全运营成熟度 。 随着成熟度的提高 , 可以提升安全运营的效率 , 获得更快的MTTR和MTTD , 从本质上降低发生高影响安全事件的风险 。下图提供了随着成熟度提高MTTD/MTTR降低的示例:
安全成熟度模型从安全运营能力、组织特征、风险特征三个方面进行每个能力级别的描述 , 定义了每一能力级别应实现的关键技术和工作流程能力 , 以支持安全运营体系评估、规划与改进 。LEVEL 0初始级
LEVEL 0 是初始级 , 基本特征为:1)无安全运营能力;2)无适当的流程;3)被动流程 。
▼▼安全运营能力
- 无
- 预防导向(例如:防火墙、防病毒等)
- 基于技术与职能部门的孤岛日志;无集中日志可见性
- 威胁与失陷指标存在 , 它们不可见 , 同时没有进行威胁猎捕披露它们
- 没有正式的安全事件响应流程;依靠个人经验作出响应
- 不合规
- 无法察觉所有内部威胁
- 无法察觉所有外部威胁
- 无法察觉高级持续性威胁(APT)
- IP可能被窃取(如果对国家与网络犯罪有兴趣)
LEVEL 1 是最小合规级 , 基本特征为:1)最小安全运营能力;2)无正式安全事件响应流程;3)合规驱动资源投入 。▼▼安全运营能力
- 按强制要求对日志(log)与事件(event)进行集中化管理
- 按强制要求以合规为中心进行服务器取证 , 比如文件完整性监控(FIM)与端点检测响应(EDR)
- 最小化合规强制要求监控与响应
- 合规驱动资源投入或已经识别需要保护环境的特定领域
- 通过报告评审发现合规风险;管理违规流程可能存在 , 也可能不存在
- 提高受保护区域威胁的可见性;但缺乏人员和流程进行有效威胁评价及优先级排序
- 没有正式的安全事件响应流程;依靠个人经验作出响应
- 显著降低合规风险(取决于审计的深度)
- 无法察觉大部分内部威胁
- 无法察觉大部分外部威胁
- 无法察觉高级持续性威胁(APT)
- IP可能被窃取(如果对国家与网络犯罪有兴趣)
LEVEL 2 是稳妥合规级 , 基本特征为:1)基本安全运营能力;2)被动并且手工的工作流程;3)基本监控与响应流程 。
▼▼安全运营能力
- 目标驱动日志(log)与事件(event)进行集中化管理
- 目标驱动服务器与端点取证
- 目标驱动环境风险特征
- 被动、手工脆弱性情报工作流程
- 被动、手工威胁性情报工作流程
- 基础性机器关联分析与告警优先级
- 建立基础性监控与响应流程