
office宏|Zloader恶意软件可禁用office宏警告( 二 )
可以看到字符串“ThisWorkbook”, “REG_DWORD”, “Version”, “ActiveVBProject”以及“Function c4r40() c4r40=1 End Function”这样的随机字符串。因为这些内容是在运行时在动态构造的,因此无法使用静态检测方法检测。
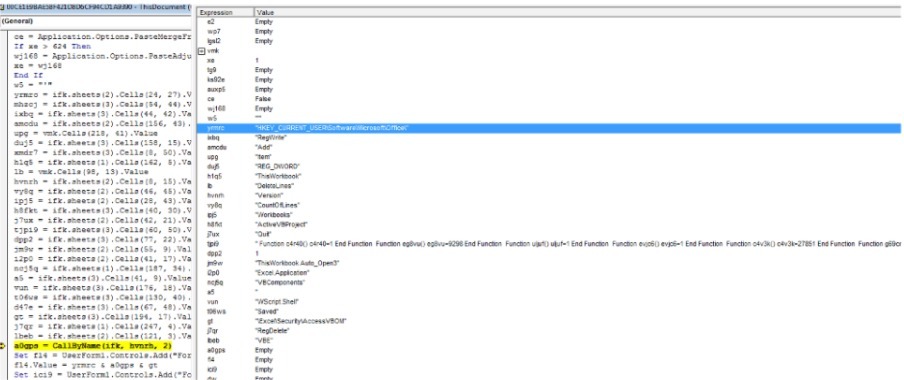
图-6: 读取Excel单元中的变量值
从Excel单元格提取内容后,word文件会通过写入提取的内容在下载的Excel文件中创建一个新的VBA模块。
宏文件构造后,会修改下面的注册表来禁用受害者机器的VBA,在没有office宏警告的情况下执行函数。
HKEY_CURRENT_USER\Software\Microsoft\Office\12.0\Excel\Security\AccessVBOM
将宏内容写入Excel文件,并禁用信任访问后,来自新写入的Excel VBA函数Auto_Open3()会被调用,从hxxp://heavenlygem.com/22.php?5PH8Z 下载zloader dll。
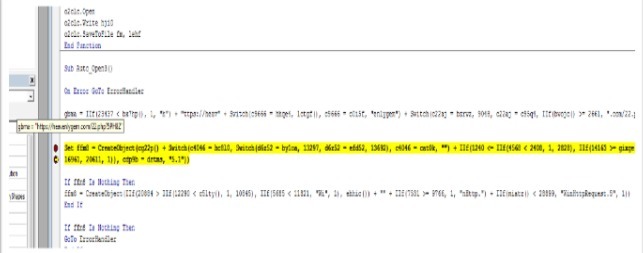
图-7: Auto_Open3()函数
下载的dll会保存在 %temp% 文件夹中,通过调用rundll32.exe来执行。

图-8: rundll32.exe调用zloader dll
命令行参数:
Rundll32.exe shell32.dll,Control_RunDLL “< 路径下载的dll >”
Windows Rundll32命令会加载和运行32位的DLL,该dll可以用来调用特定函数或用来创建快捷方式。在上面的命令行中,恶意软件使用Rundll32.exe shell32.dll,Control_RunDLL 函数来调用control.exe,并传递DLL路径作为参数,然后下载的DLL会由control.exe来执行。
Excel 文档分析
图9是保存在服务器上的有密码保护的Excel文件。可以看到保存了“RegDelete”, “ThisWorkbook”, “DeleteLines”这样的随机单元。
这些字符串会在下一阶段形成VBA宏。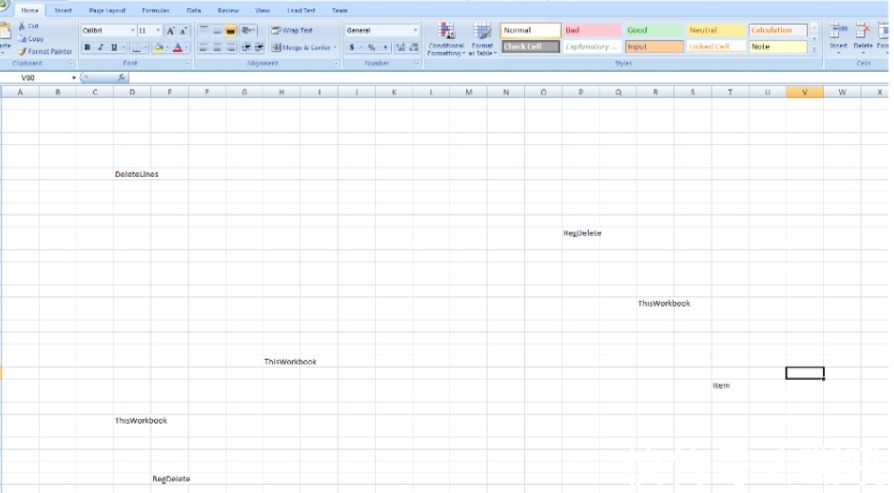
【 office宏|Zloader恶意软件可禁用office宏警告】图-9: 远程Excel文件图像
- WPS|WPS比office更好用?为何有公司禁止用WPS?兼容性太弱,广告太多
- 宏碁|浅析PCB射频电路四大基础特性
- 删除|一体机渐成趋势,宏碁联想两款酷睿12机型降价,最低3999元
- 直播无顶流:董宇辉这么火,还有人看刘畊宏吗?
- 专访马宏:打出一片属于你的蓝色江河
- 直播|刘畊宏直播间“降温” 粉丝增量负增长:专家称疫情本身加速健身直播 未来可期
- 直播|“方脸老师”董宇辉爆火 刘畊宏直播间“降温”:观看人数大幅下降
- 宏碁|史上最短命产品线诞生,三星S系列粉丝版被砍
- 固态硬盘|PCIe4.0固态硬盘的性价比标杆:宏碁掠夺者GM7000体验评测
- 大公司|无人驾驶深挖近十年,李彦宏造车啥时交付?