
修复|戴尔推送更新,修复 BIOS 远程更新漏洞
IT之家 6 月 30 日消息 戴尔 BIOS 在线升级工具近日被曝光出现严重的安全漏洞,黑客可以劫持 BIOS 下载请求,并将恶意软件或者修改后的 BIOS 推送给消费者,导致操作系统被破坏,或远程执行代码。这一漏洞会影响全球多达 3000 万台戴尔笔记本、PC 等产品。
戴尔公司今日正式宣布,推出修补更新以解决这一漏洞。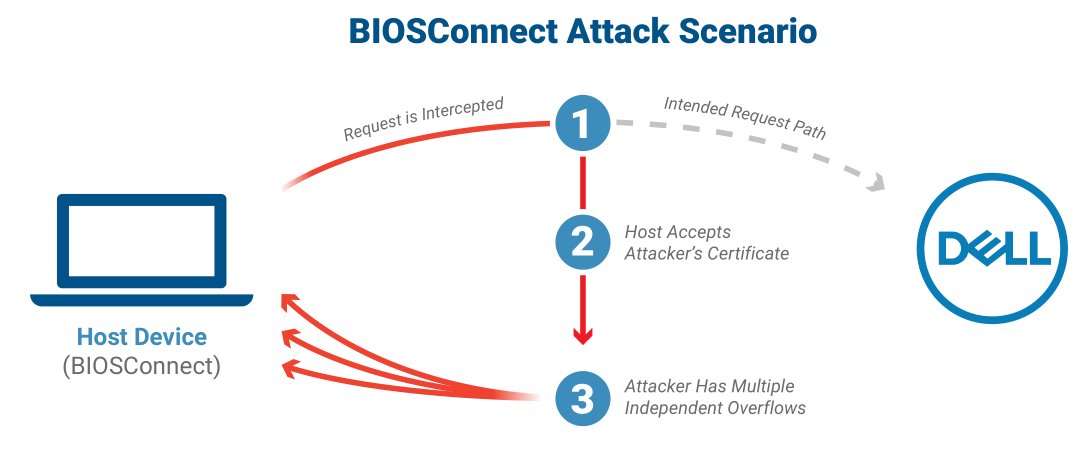
戴尔表示 BIOSConnect 功能此前有 HTTPS 漏洞,可以被远程攻击者所使用。具体来看,BIOSConnect 存储在缓冲区溢出漏洞,具有本地系统访问权限、管理员权限的攻击者可以利用这一漏洞运行代码,绕过 UEFI 的限制。
【 修复|戴尔推送更新,修复 BIOS 远程更新漏洞】IT之家了解到,戴尔建议用户在 BIOS 中禁用 BIOSConnect 功能,并在官网下载最新的 BIOS 进行升级。具体受到影响的笔记本型号包括 Alienware m15 R6, Inspiron, OptiPlex, Latitude, Vostro, XPS。戴尔用户需要及时查看最新的 BIOS 更新,以解决这一问题。
- 华为鸿蒙系统|鸿蒙3.0即将推送,Mate 50首发
- CPU|戴尔这款微型台式机只有1.1L体积,配6核处理器,售价3999元
- Java|面向未来的高端轻薄本标杆!戴尔XPS 13 Plus是否值得选?
- ios16|iOS16beta2测试版推送达1.8GB,升级内容有这些
- 戴尔笔记本|学生党暑期上分怎么选手机?除了性能外,这几个配置要留意
- 高通骁龙|久等了!苹果终于推出iOS16Beta2,完善功能修复Bug
- 内测|HarmonyOS 3.0内测版推送:状态栏图标回归“原始”
- 官宣|网传Harmony OS 3.0内测版的推送
- 算法|为什么你只是说了某样东西,手机就会给你推送相关商品?几步教你轻松解决!
- 支付宝|iOS 16 更新,修复大量问题