
IT之家 12 月 12 日消息,近期一个 Apache Log4j 远程代码执行漏洞细节被公开,攻击者利用漏洞可以远程执行代码。
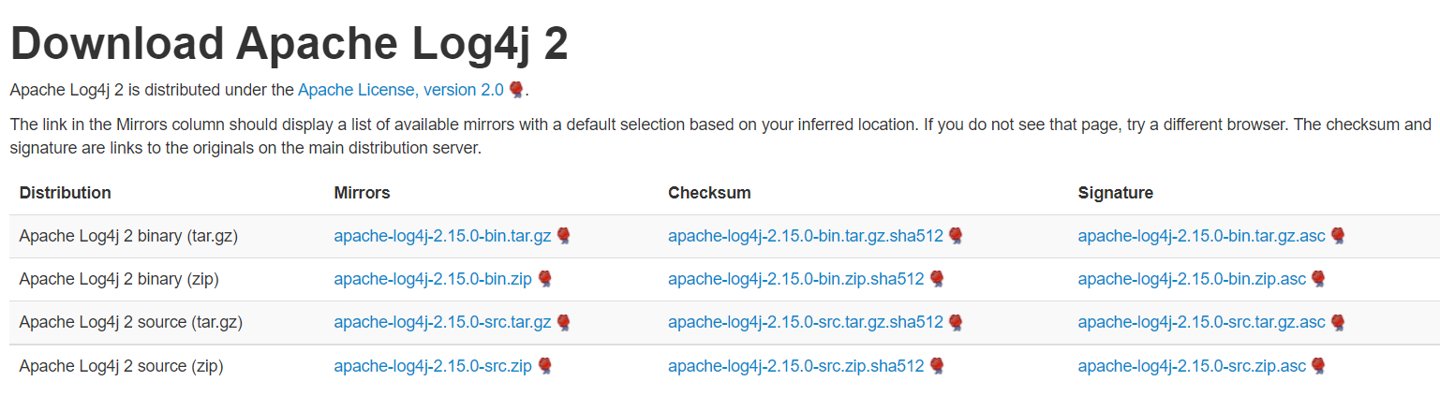
目前 Apache Log4j 2.15.0 正式版已发布,安全漏洞 CVE-2021-44228 已得到解决。
根据 Apache 软件基金会 Logging Services 的 PMC 成员 Volkan Yaz?c? 的说法,本次的漏洞来自于一个旧功能,但为了保持向后兼容性,就没有移除。

Apache Log4j2 是一款优秀的 Java 日志框架。该工具重写了 Log4j 框架,并且引入了大量丰富的特性。该日志框架被大量用于业务系统开发,用来记录日志信息。大多数情况下,开发者可能会将用户输入导致的错误信息写入日志中。
【 Apache Log4j 2.15.0 解决严重漏洞,官方回应:没移除旧功能导致】
IT之家获悉,由于 Apache Log4j2 某些功能存在递归解析功能,攻击者可直接构造恶意请求,触发远程代码执行漏洞。
Apache Log4j 2.15.0 正式版地址:点此查看
- apache|汇总 | 2022年6月,全价格段性价比最高的装机方案,你想要的都在这
- apache|华为手机,vivo手机和iQOO哪个性价比好,各有什么优缺点?
- apache|虚拟现实+眼动追踪精选实战分享:认知“新”健康
- apache|疫情过后,阿里京东拼多多美团,谁吃到最大利好?
- apache|小米“良心了”,12G+256G+三星E4屏,售价仅2399元!
- spring|刚折腾完Log4J,又爆Spring RCE核弹级漏洞
- apache|华为升任孟晚舟为董事长的真实意图,骨气与危机,大多数人不理解
- apache|两千元花呗逾期两个月,支付宝会上门催债吗?如果是你,你会怎么处理?
- apache|裁员的同时,互联网大厂应届生的工资依然上涨,为什么?
- apache|基于 Confluent+Flink 的实时数据分析最佳实践