
9日晚 , 开源项目ApacheLog4j 2的一个远程代码执行漏洞的利用细节被公开 。 随后该事件迅速发酵 , 横扫大半个互联网 , 由于Log4j属于java日志记录的常用基础组件 , 被广泛使用 , 所以受灾面也在迅速扩大 。
不完全统计显示 , 漏洞已波及IT通信(互联网)、高校、工业制造、金融、政府、医疗卫生、运营商等行业 。
【百度|紧急提醒!高危漏洞正大规模攻击个人电脑:360已可拦截】监测显示 , 最早从12月10日起 , 黑客疑似利用上述log4j2漏洞对《我的世界(Minecraft)》Java版玩家发起攻击 , 规模逐渐增加 , 昨日(12月11日)12时开始到目前 , 平均每小时有近5000个玩家遭到攻击 , 攻击最高峰时有超过10000个玩家遭到攻击 。
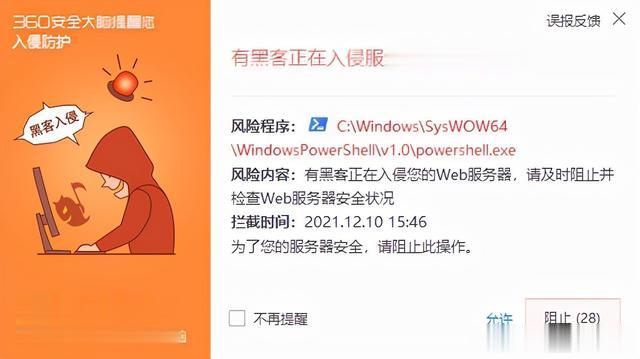
网上也出现关于该漏洞的攻击演示 , 仅仅在游戏的在线聊天中 , 发送一条带漏洞触发指令的消息 , 就可以对收到这条消息的用户发起攻击 , 成功后触发远程代码执行 , 利用本机mshta下载并执行远程hta文件 , 即用cactusTorch框架生成的远控木马 , 从而完全控制当前电脑 。
据了解 , 安全专家提醒个人用户及时安装或更新安全软件 , 并做好重要数据备份 。 同时 , 已安装了360客户端的用户 , 无需升级即可正常识别并拦截此类攻击 。
另外 , 360安全卫士已更新了高危漏洞免疫工具 , 个人用户在360官网可以下载绿色版本直接运行 , 通过漏洞免疫缓解类似攻击 。
资料称 , 截至去年底 , 《我的世界》玩家超6亿 。
- 早报:华为P50 Pocket新色预售 百度世界大会定档
- 百度地图|Java程序员应知应会之Maven和Gradle的区别
- 大批QQ账号被盗,腾讯紧急回应
- 编程|打造Web3.0基础设施 百度瞄准元宇宙的“人货场”?
- 百度|打造Web3.0基础设施 百度瞄准元宇宙的“人货场”?
- 百度网盘会员1天24小时百度网盘超级会员不限速特权说明断网如何查看网盘文件
- 中国虚拟人哪家强?沙利文、IDC:小冰百度商汤位列第一梯队
- web3.0时代,百度再造入口
- 百度|阿里“锦衣卫”蒋芳,入职23年将7名高层送入狱,连马云都可以查
- Java|网站关键词seo排名在百度前三页怎么优化?