
模型|B端权限规则模型:RBAC模型( 二 )
A、权限是用户可以访问的资源,包括页面权限、操作权限、数据权限。
a、页面权限:即用户登录系统可以看到的页面,由菜单来控制,菜单包括一级菜单和二级菜单,只要用户有一级和二级菜单的权限,那么用户就可以访问页面。
b、操作权限: 即页面的功能按钮,包括查看、新增、修改、删除、审核等,用户点击删除按钮时,后台会校验用户角色下的所有权限是否包含该删除权限,如果是,就可以进行下一步操作,反之提示无权限。有的系统要求”可见即可操作”,意思是如果页面上能够看到操作按钮,那么用户就可以操作,要实现此需求,这里就需要前端来配合,前端开发把用户的权限信息缓存,在页面判断用户是否包含此权限,如果有,就显示该按钮,如果没有,就隐藏该按钮。某种程度上提升了用户体验,但是在实际场景可自行选择是否需要这样做。
c、数据权限:数据权限就是用户在同一页面看到的数据是不同的,比如财务部只能看到其部门下的用户数据,采购部只看采购部的数据,在一些大型的公司,全国有很多城市和分公司,比如杭州用户登录系统只能看到杭州的数据,上海用户只能看到上海的数据,解决方案一般是把数据和具体的组织架构关联起来,举个例子,再给用户授权的时候,用户选择某个角色同时绑定组织如财务部或者合肥分公司,那么该用户就有了该角色下财务部或合肥分公司下的的数据权限。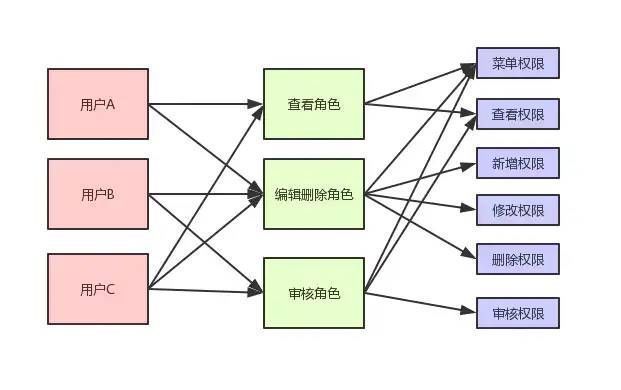
2)RBAC1
基于RBAC0模型,引入了角色间的继承关系,即角色上有了上下级的区别。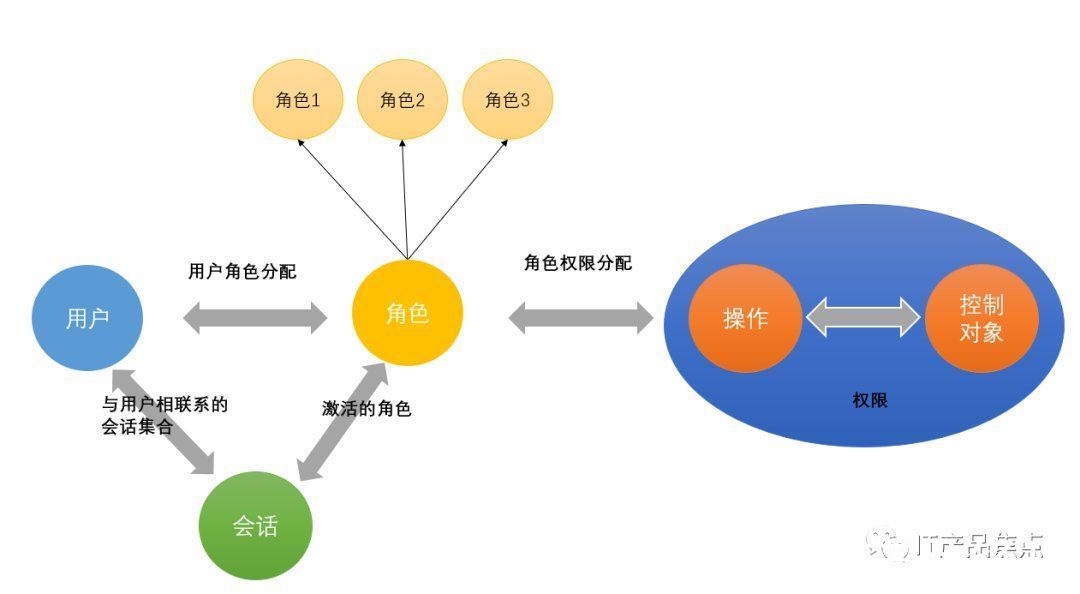
角色间的继承关系可分为一般继承关系和受限继承关系。一般继承关系仅要求角色继承关系是一个绝对偏序关系,允许角色间的多继承。而受限继承关系则进一步要求角色继承关系是一个树结构,实现角色间的单继承。
A、数据范围的继承
我们可以将用户进行分级管理,比如建立多层级的组织架构树,将不同用户放置于组织架构的不同根节点上,来实现多层级用户的建立和管理。
如果用户的层级如果比较简单(不多于三级),可以将层级关系融入到角色之中。
比如用户分为三级:管理员-组长-组员,管理员能看到全部的数据范围和拥有全部的功能权限,而组长能查看组员的数据范围和拥有部分功能权限(比如无法编辑用户),而组员的数据范围仅仅为自己负责的数据和拥有部分功能权限。
我们可以在组长这个角色下,允许其绑定组员,针对不同的角色设置不同的数据范围读取方式,管理员可以读取全部数据范围,组长需要读取其组员的,组员只能读取自己的。这种模型适合于角色之间层次分明,可以给角色分组分层。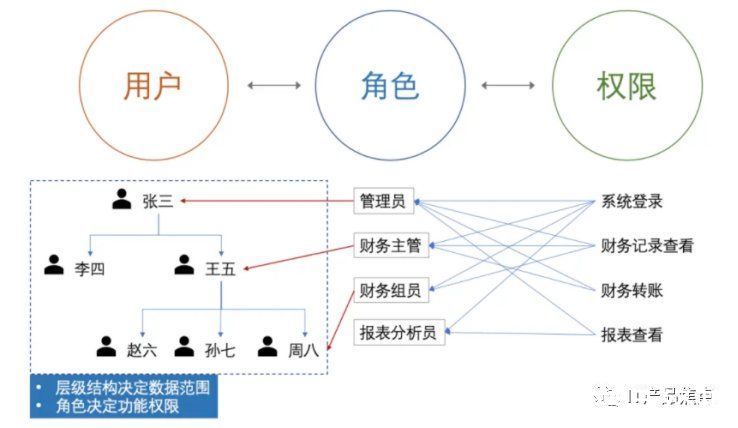
RBAC2:
RBAC2,基于RBAC0模型的基础上,进行了角色的访问控制。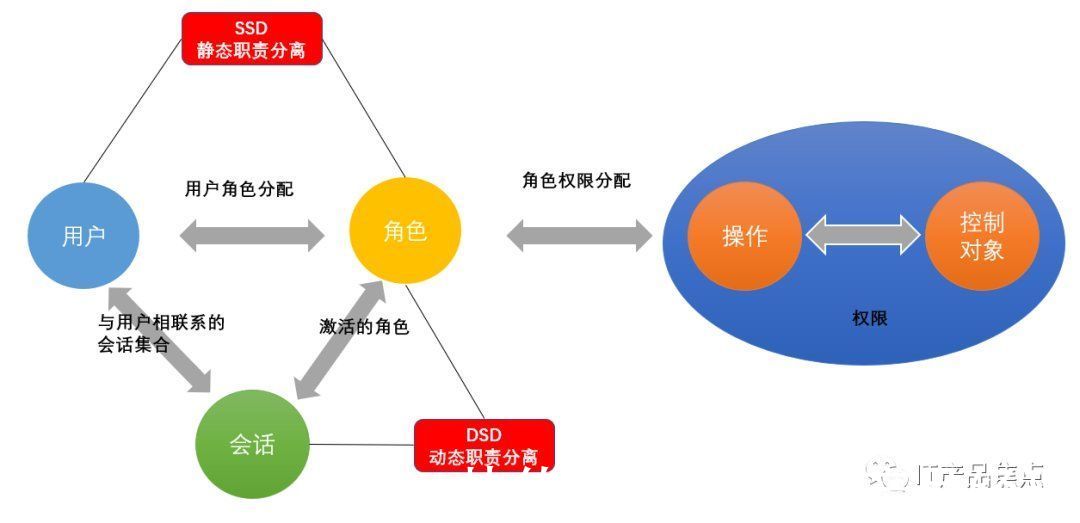
RBAC2中的一个基本限制是互斥角色的限制,互斥角色是指各自权限可以互相制约的两个角色。对于这类角色一个用户在某一次活动中只能被分配其中的一个角色,不能同时获得两个角色的使用权。
该模型有以下几种约束:
互斥角色 :同一用户只能分配到一组互斥角色集合中至多一个角色,支持责任分离的原则。互斥角色是指各自权限互相制约的两个角色。对于这类角色一个用户在某一次活动中只能被分配其中的一个角色,不能同时获得两个角色的使用权。常举的例子:在审计活动中,一个角色不能同时被指派给会计角色和审计员角色。
- |2022上半年口碑不错的机型盘点,这几款2K价位中端机更香
- iqoo|强悍来袭!硬核材质造就高端旗舰质感
- 宿舍|高考完了来装台电脑?大学生宿舍适用的中高端静音主机配置推荐
- 一、前言:采用Zen3+架构的6000系移动端处理器带来多核性能提升AMDZen3架构的...|A4纸大的锐龙6000轻薄本有多强!华硕灵耀X 13评测
- 客户端|多平台分析618数据,看清家居人未来方向!
- 比特币|买小众低端品牌笔记本,还不如二手一线品牌高配置,有道理吗?
- aigo|SSD价格大崩盘,国产品牌发力高端,aigo PCIe4.0旗舰SSD体验
- iPhone|4款几乎“零差评”的手机,覆盖低端和高端,闭眼买就行
- 显卡|好价不常有!DDR5、液金散热、满血显卡都有,高端游戏本这款最值
- Pixel|第一款Android 13高端旗舰已在路上 谷歌Pixel 7 Pro参数曝光