
半导体|【网络安全】记一次挖洞的日常




前言:上个月月初开始 , 在那些项目结束之后进入了挖洞时期 , 每天的日常工作就是挖洞 , 除非有临时的项目才会停下 , 最近在整理报告 , 发现了这个站 , 还是挺有意思的 。
信息收集从fofa上找到了这个站点 , 叫做fastadmin , 是基于Thinkphp5和bootstrap开发的后台框架 , 常规思路找一下后台 , 根据经验 , 没意外的话php的站点基本都是根路径后加个admin就可以找到了
getshell常规手段弱口令先打一波 , 不行再试试SQL注入
弱口令admin/123456成功进入后台
因为结合了tp5框架 , 想到可能可以用tp5的RCE直接命令执行 , 再利用file_put_contents写入shell , 就直接来试试
【半导体|【网络安全】记一次挖洞的日常】没有成功…
应该是因为不是纯tp5框架二次开发的 , 所以打不通 , 而且tp5的RCE洞网上分析文章到处飞 , 估计开发应该也已经修掉了 , 那就只能另外找口子了
翻了一翻可以上传文件的点很多 , 试了其中一个 , 分类管理处可以添加品牌 , 并且有两个上传的点
尝试上传一句话 , 直接以php结尾 , 上传失败 , 常规绕过手段 , 修改content-type为image/png成功上传
shell传上去就好办了 , 直接命令执行列一下目录 , 不出意外失败了 , 应该是禁用了命令执行函数
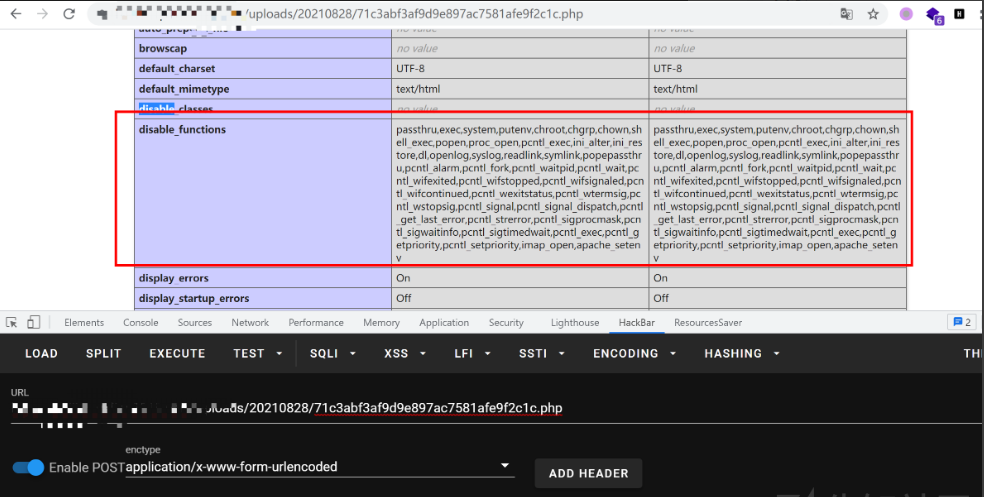
看一下phpinfo , 发现存在fpm/fastcgi , 可以借助这个点绕过disable_function , 达到命令执行的目的 , 再看一下disable_functions里禁用的函数方法 , 扫了一眼我常用的都在里面了 , 就不细看了 , 想办法绕过就完事了
再绕之前先用蚁剑连接一下 , 可以翻目录 , 那就不要改马来绕过目录翻阅限制了 , 先找到php-fpm配置文件的位置 , 从前面可以知道php是7.2版本的 , 这台服务器上有好几个版本的php
上图可以看到监听地址为/tmp/php-cgi-72.sock由于此处的listen并不是一个具体的端口号 , 没有办法使用远程攻击tcp模式的php-fpm来执行命令 , 也没办法使用SSRF结合Gopher协议攻击本地的php-fpm , 因为两种攻击手法都是利用tcp模式 , 那么只剩下最后一种利用手段了
攻击unix套接字模式下的php-fpm , unix类似不同进程通过读取和写入/run/php/php7.3-fpm.sock来进行通信 , 必须在同一环境下通过读取/run/php/php7.3-fpm.sock来进行通信没办法进行远程攻击
直接利用蚁剑中的插件 , 找到sock文件的绝对路径 , 成功上传
成功上传了一个.antoproxy.php文件到shell所在的目录下修改一下shell的连接地址 , 默认密码为ant
并没有成功 , 暂不清楚是什么原因 , 打php-fpm这条路失败了 , 看来需要换个思路了
- 微信又出新功能,事关支付限额
- 户外|“小眼镜”增多 专家支招教你科学用眼
- 单项冠军|再添三家“小巨人”,青岛高新区梯度培育见成效
- 领军企业|30个!中国科协发布2022年科技领域重大问题难题
- 零售业|确定涨价!iPhone14四款新机全面涨价!国行也在其中!
- 芯片|外媒:老美“加码”相关限制后,更为“棘手”的后果已经出现!
- 我国首个海洋油气装备投产!还有一批重大工程取得新进展→
- 苹果|苹果多款新品已提上日程
- 疫情期间获近亿元A轮投资,青浦这家企业数字化服务商乘“长三角数字干线”发展快车逆势上扬
- 【选购技巧】最高可省1600 苹果暑期教育优惠季保姆级攻略