
攻击者|注意!微软发布黑客利用IE零日漏洞发起攻击
【 攻击者|注意!微软发布黑客利用IE零日漏洞发起攻击】近日,微软的安全团队发出一条警报,表示已经有证据表明黑客利用 IE 浏览器中的零日漏洞发起攻击。该漏洞被追踪为 CVE-2021-40444,影响到微软的 MHTML,也被称为 Trident,即 Internet Explorer 浏览器引擎。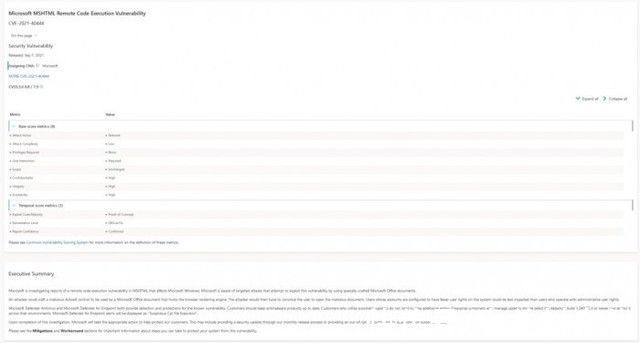
虽然 MHTML 主要适用于现已停用的 Internet Explorer 浏览器,但该组件也用于 Office 应用程序,在 Word、Excel 或 PowerPoint 文档中呈现网络托管的内容。
微软公司在今天的公告中说:“微软公司意识到有针对性的攻击,试图通过使用特别制作的微软 Office 文档来利用这一漏洞。攻击者可以制作一个恶意的ActiveX控件,由承载浏览器渲染引擎的微软 Office 文档来使用”。微软表示,这些攻击和基础零日是由 Mandiant 和 EXPMON 的安全研究人员发现的。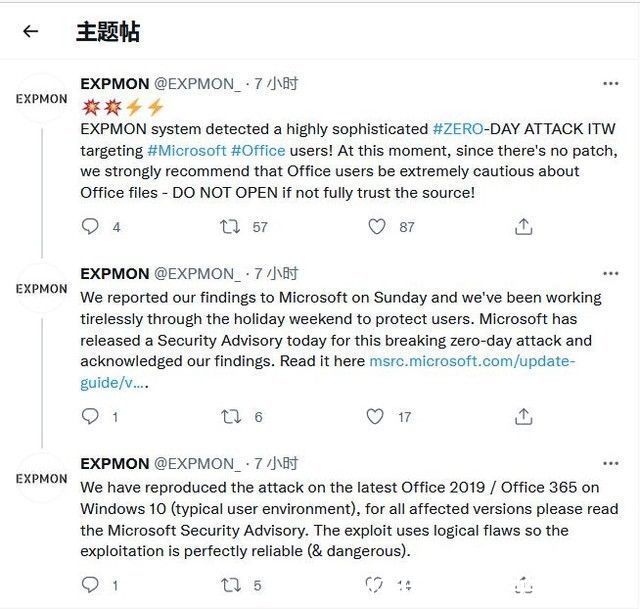
关于攻击的细节,他们的目标,以及利用这个零日的攻击者,都没有公开。微软计划在下周的补丁星期二活动日中修复这个漏洞。同时微软表示企业可以禁用 ActiveX 渲染,以防止 CVE-2021-140444 被利用。该公司的安全公告中包含了关于如何做的说明。
(7762084)
- MacBook|购买二手MacBook需要注意这些点,了解透彻大胆买
- 原神|原神:说好数据互通的,为什么自己不能用电脑玩?多数人都没注意
- 程序员|俄罗斯传来新消息,无法更新微软系统,国产操作系统崛起的机会?
- 微软|死心塌地的送快递12年:京东001号快递员金宜财,刘强东给了他什么
- 英特尔|入手12代酷睿的注意了,Intel似乎埋下一个“大坑”
- 网易易盾|腾讯视频片单,一些更值得注意的新现象
- 运营商|安规电容一般应用在什么地方?在减压时需要注意哪几点?
- 近几个月|微软发文称edge是“最适合游戏玩家的浏览器”
- 虽然对于微软来说|微软确认windows1022h2功能更新
- 网络安全|淘宝无货源开店要注意什么?如何无货源开店?