
漏洞|人工智能与信息安全:新的革命与挑战( 三 )
人工智能在信息攻防战中的应用
攻击方
人工智能技术具有可自我学习数据特征,算法结构具有一定通用性的特点,借助该特点很多传统的攻击手段不仅可大幅提升攻击命中率,还可以摆脱很多繁琐且的且昂贵的人工成本。不仅如此,当下最为先进的人工智能技术还可生成逼真的虚拟数据(图片、视频、音频、文本等)。
?数据伪造与篡改:2014年,由Ian J.Goodfellow等人提出了基于深度学习的生成对抗网络模型[19]。生成对抗网络由一个生成网络与一个判别网络组成。生成网络从数据表征的潜在空间中(latent space)中进行随机取样作为输入,其输出结果需要尽量模仿训练集中的真实样本。判别网络的输入则为真实样本和生成网络的输出,其目的是将生成网络的输出从真实样本中尽可能分辨出来。两个网络相互对抗、不断调整参数,最终目的是使判别网络无法判断生成网络的输出结果是否真实。
2017年,在Reddit论坛上出现了使用生成对抗网络对视频中人物进行换脸的技术,名为Deepfake,只要有脸部照片,这项技术就能够将视频中的人脸替换成任意一个目标人脸,而且效果十分的逼真,肉眼难辨真假。随着Deepfakes的兴起,已有人将该技术应用到不法行业上,根据华盛顿邮报的一篇报道,在英国已出现使用AI合成语音进行诈骗的案例;在微信和qq等社交网络上已出现兜售基于Deepfake技术“定制”色情视频的团伙。不止在图像与语音领域,由OpenAI创建的GPT-2模型可模拟人类不同的写作风格,只需根据一小段主题便可完全自主生成逼真的假新闻。
利用AI进行数据伪造正在冲击着我们“眼见为实,耳听为实”的世界,给社会安全、网络安全、国家安全等众多领域带来前所未见的冲击。在人脸、语音等生物特征识别已经大范围普及的当今社会,发展区分真假数据的技术已经势在必行。2019年6月,考虑到AI伪造数据在网络上的快速传播对民众产生误导,将会对2020年总统大选产生不可逆的影响,美国众议员提议修改现行法律,在立法层面对AI数据伪造进行相关的打击。同年,由Facebook领衔的相关学校和公司在更是投入1000万美元举办Deepfake检测挑战赛。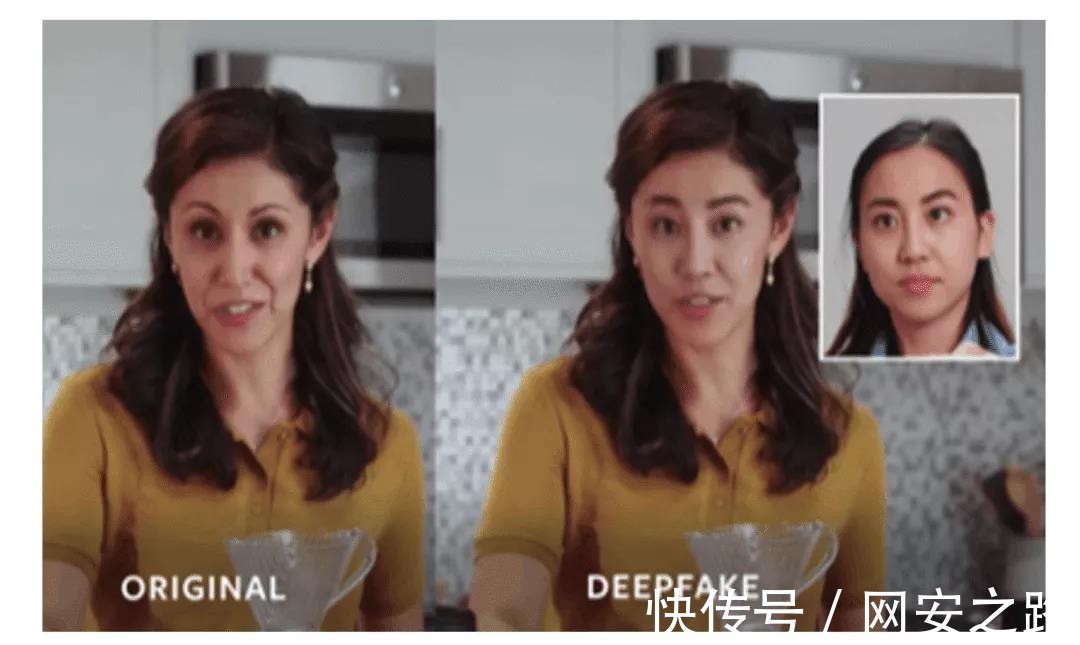
?定制化网络钓鱼:
网络钓鱼是—种网络攻击手段,指具有恶意动机的攻击者对自己进行伪装,利用欺诈性的电子邮件诱使用户在伪造的网站上输入敏感信息。
对于攻击者来说,社交网络是寻找受害者的重要资源。但是一般在社交媒体上的大多数网络钓鱼尝试成功率都非常的低。在2016年Black Hat USA上,研究人员发布了一种基于递归神经网络的“定制化”钓鱼工具—SNAP-R[20],该模型可以针对社交网络上特定用户群体发送其感兴趣的钓鱼推文。SNAP-R首先会获取一个来自Twitter用户名的列表,之后会收集已知的用户行为使用AI技术对用户进行分类,如果用户较为容易受到蛊惑且具有较高的价值,SNAP-R会使用递归神经网络技术对用户发表的历史推文,用户的回复等信息生成虚假的推文内容,并在其中植入钓鱼链接。相较于传统技术,采用递归神经网络技术生成的推文更为逼真,逻辑自洽。且SNAP-R还可以根据用户的历史上线时间对用户的活跃时间规律进行建模,使之能够在用户活跃的时候向其发送相关信息。针对SNAP-R的测试也证实,借助递归神经网络将钓鱼成功率提升了30%-35%。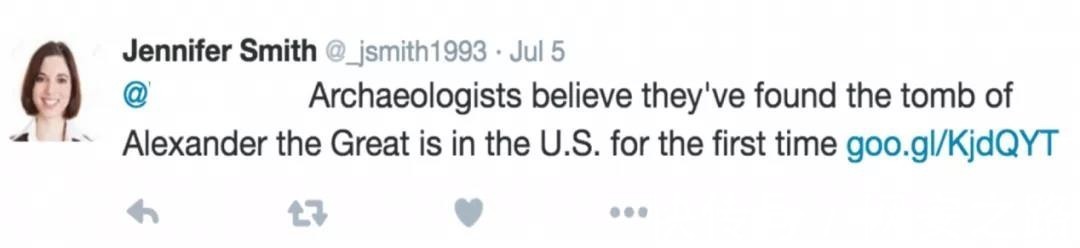
?智能化漏洞搜索:
随着如今计算机系统与应用软件的日益复杂化,新发现的安全漏洞也在逐年增加。传统的漏洞搜索需要由具备信息安全相关经验的安全专家对代码进行大量分析,人工费用昂贵,操作繁琐且耗时。
- 小米|小米12S系列官宣7月4日正式发布:小米与徕卡联合研发
- 新书推荐 │ 大数据算法设计与分析
- 最前线 | 腾讯游戏发布40余款产品与项目,《王者荣耀》发布全新规划
- 为了证明人类可与黑猩猩结合,女科学家亲身试验,结果怎么样?
- 腾讯游戏发布40余款产品与项目,《王者荣耀》发布全新规划
- 宇宙大爆炸与理解生命起源和进化有什么关联?
- 湖北|巅峰摩擦?i9 12950HX与R9 6900HX专业应用差距有多大?
- FL Studio水果Cubase与Studio one三款编曲混音软件对比
- 剧透:戚薇马天宇《你好,安怡》聚焦2035年人工智能,你期待吗?
- 与华为联手造车|华为联手造车威力巨大!小康股份涨停:股价创史上新高