
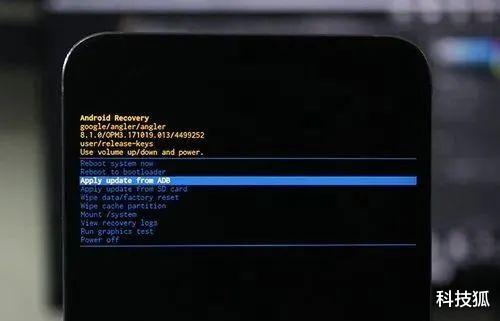


说起 root 这个词 , 大家还有印象吗?早年用过安卓机的朋友 , 估计都会用上这功能 ,
安卓的 root 跟苹果的“越狱”接近 , 简单来说就是获取手机的最高管理员权限 ,
root 之后我们就可以对手机进行各种各样的修改 , 例如删除系统自带的软件和服务 , 或者状态栏和系统图标进行修改 ,
这也是为什么当年那么多精简美化刷机包的出现 , 毕竟那时候的安卓系统太难用了 , 只能自己动手丰衣足食 。
不过随着系统的完善和硬件的提升 , 安卓手机的体验越来越好 , 厂商也不开放 root 权限了 , 强行 root 之后 , 很多系统自带软件都无法使用 ,
所以一般人并不会想到要给手机 root, 毕竟 root 之后 , 手机反而变得更不好用了 。
但最近 , 安卓就曝出了一个严重的漏洞 , 有可能让你的手机被恶意 root。
根据安全研究员 Max Kellermann 的发现 , 该漏洞名为Dirty Pipe(脏管道) , 只要覆盖重写任意可读文件中的数据 , 就能获取 root 权限 。
该漏洞的影响范围为:5.8 <= 影响版本 < 5.16.11 / 5.15.25 / 5.10.102 。
从安卓系统的内核要求中可以看到 , 目前安卓 12 系统已经大量用上了 Linux 内核 5.8 及以上版本了 , 也就说搭载骁龙 8 Gen 1、天玑 8000 系列、天玑 9000、Exynos 2200 的新机 , 都有可能会遭受该漏洞的攻击 。
Kellermann 表示 , 谷歌上个月已经把 Linux 内核版本 5.16.11、5.15.25 和 5.10.102 及以上的给修复了 。
但这也只是谷歌自己修复了 , 安卓市场这么多定制系统 , 这些谷歌是管不了的 , 需要厂商自己发布修复补丁 , 才能解决 。
所以看到这个新闻 , 其实有一部分用户是开心的 , 毕竟现在的手机系统都不给 root 了 , 突然来个漏洞能轻易的 root, 这正好搞来折腾一下 ,
说不定还能强行刷一波鸿蒙爽爽呢!
不过很多网友一看自己的系统内核 , 发现还停留在安卓 11 , 甚至是安卓 10 的远古版本 , 真就过气旗舰不如狗 , 体验漏洞资格都没有...
目前国内上了安卓 12 的手机系统有 OPPO 的 ColorOS 12 系统 ,
小米的 MIUI 13 ,
vivo 的 OriginOS Ocean 仍在公测中 , 当前正式版的OriginOS 还停留在安卓 11 版本 ,
魅族最新的 Flyme 9.2 系统仍是安卓 11 版本 ,
【笔记本|老机主笑了,这些安卓旗舰新机严重翻车】
- 芯片|外媒:老美“加码”相关限制后,更为“棘手”的后果已经出现!
- 最小4毫米!一种名叫“老佛爷”的蜘蛛来了,灭绝生物会出现吗?
- 这些古老的海洋爬行动物变得非常大,非常快
- 笔记本|双芯协同!上手Reno8 Pro花仙紫,氛围感人像神器稳了
- 阿维塔|dido E40s Pro智能手表:气泵式血压测量,中老年健康伴侣
- 金字塔是时间机器?用途是拉伸和压缩时间,或能使生命延长和衰老
- iOS|iPhone6s升级iOS15.6b3各方面优化太满意了,老机型终于能养老了
- ColorOS|新老机型全面适配!OPPO A36迎来ColorOS 12正式版系统更新
- 笔记本|续航媲美MacBook Air,这款Windows笔记本太适合办公了
- 比特币|买小众低端品牌笔记本,还不如二手一线品牌高配置,有道理吗?